
هل تبحث عن لمحة سريعة؟
تلخيص المقال
المساعد الذكي من إليفانتيالمحطّات الرئيسية
المساعد الذكي من إليفانتيحقن جافاسكريبت عن بُعد
الإضافة تستطيع حقن كود JavaScript خبيث على أي موقع دون تحديث المستخدم.آلية التحديث التلقائي
الإضافة تتلقى تحديثات خارجية تسمح بدفع تعليمات وخطوط برمجية دون مراجعة المتجر.صلاحيات موقع عدوانية
الإضافة تطلب صلاحية all_urls ما يمنحها القدرة على الوصول والتعديل في كل المواقع التي تزورها.المخاطر الأمنية المحتملة
تشمل سرقة بيانات الاعتماد، اختطاف الجلسات، حقن التصيد، والتجسس على نشاط المستخدم.توصيات عملية للمستخدمين والمؤسسات
تنصح بحذف الإضافة المشبوهة، مراجعة الإضافات، واستخدام بدائل معتمدة وصيانة سياسات أمنية للشركات.الفئة: أمن المعلومات | تحذيرات أمنية
بقلم: فريق إليفانتي – قسم أمن المعلومات
التاريخ: حزيران 2026
وقت القراءة: ~10 دقائق
ما هي الإضافة وما حجم الانتشار؟
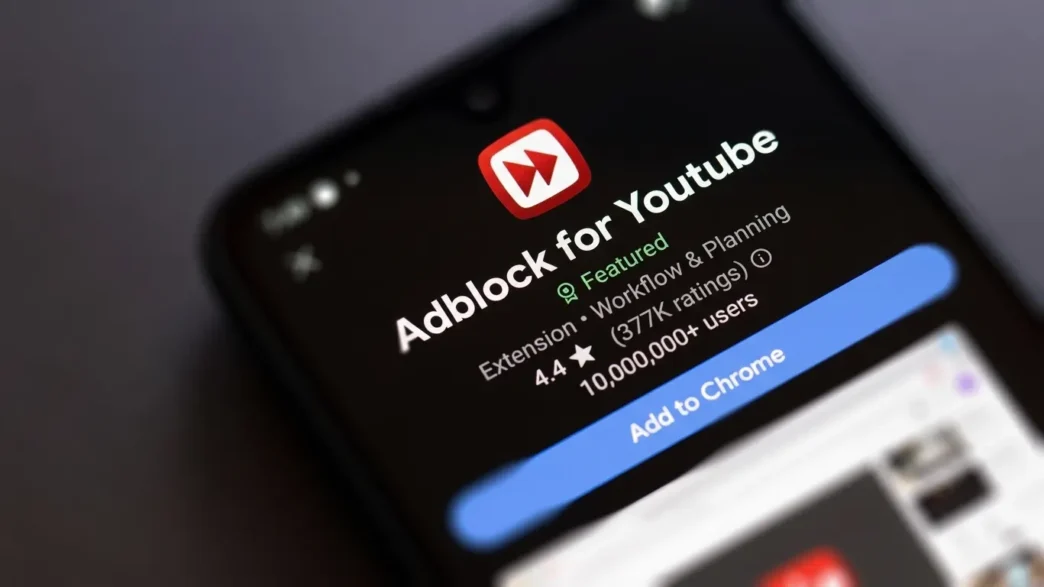
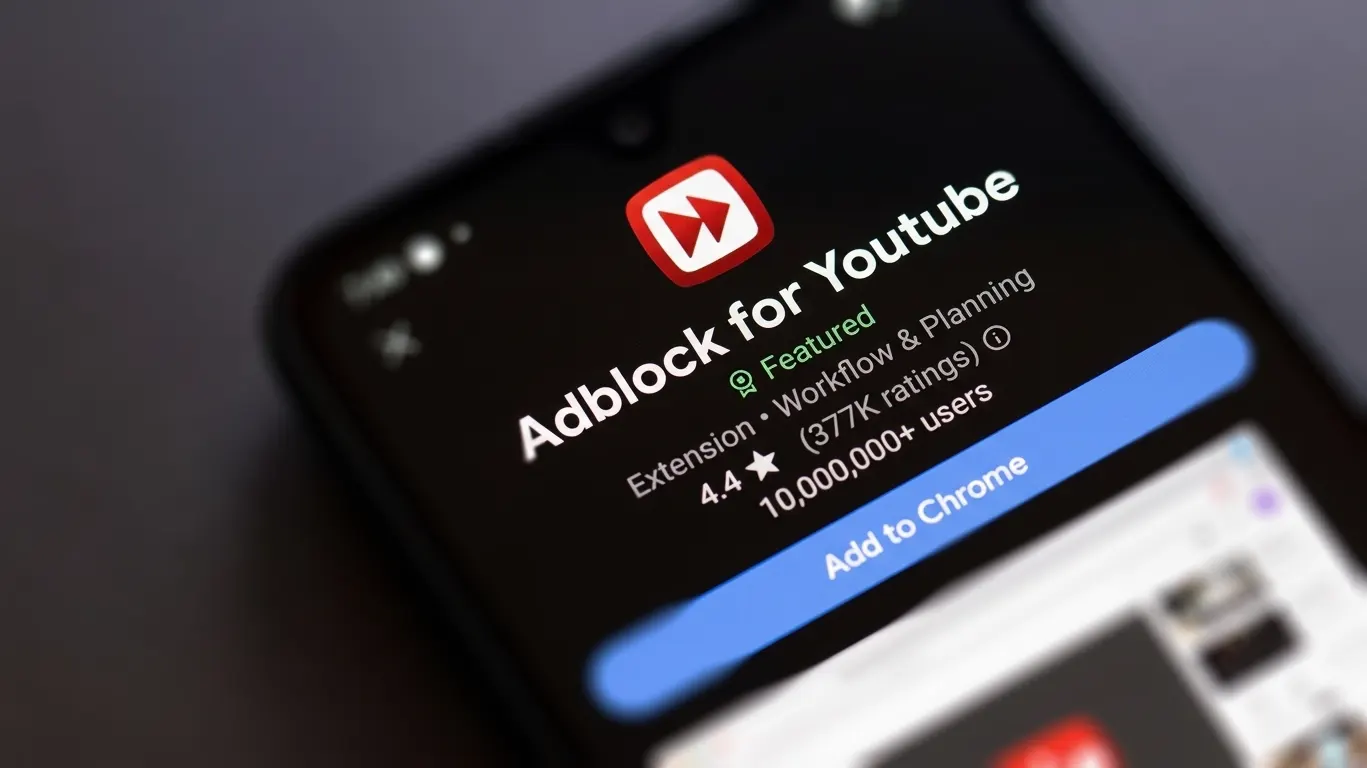
إضافة Adblock for YouTube (معرّف المتجر: cmedhionkhpnakcndndgjdbohmhepckk) هي إحدى أشهر أدوات حجب الإعلانات على YouTube في متجر Chrome. موجودة منذ عام 2014، وتحمل شارة Featured التي تمنحها Google لنسبة صغيرة من الإضافات بوصفها علامة موثوقية.
الأرقام تتحدث عن نفسها:
| المؤشر | القيمة |
|---|---|
| عدد المستخدمين | أكثر من 10 مليون مستخدم |
| التقييمات | تقييم 377,000+ |
| المعدّل | نجوم 4.4 / 5 |
| تاريخ الإضافة للمتجر | 2014 |
| تاريخ تغيير الملكية | 2018 |
ماذا اكتشف الباحثون؟
1. حقن JavaScript عن بُعد: السلاح الخفي
وفقًا للباحثَين Oleg Zaytsev وShachar Gritzman من شركة Island، فإن الإضافة لا تكتفي بحجب إعلانات YouTube — بل تحتوي أيضًا على:
“المكوّنات المعمارية لتنفيذ كود JavaScript اعتباطي على أي موقع ويب، يُفعَّل بتغيير تكوين واحد على جانب الخادم، دون تحديث للإضافة، ودون مراجعة في المتجر، ودون أي إشارة مرئية بأن شيئًا ما قد تغيّر.”
بكلمات أبسط: المطوّر يستطيع في أي لحظة أن يدفع كودًا خبيثًا إلى متصفحك بشكل صامت تمامًا.
2. آلية التحديث التلقائي: البوابة الخلفية
تتواصل الإضافة مع خادمها كل 24 ساعة عبر طلب كالتالي:
إقرأ أيضًا
المساعد الذكي من إليفانتي
GET https://api.adblock-for-youtube.com/api/v2/rules?version=7.2.1في الرد، تتلقى الإضافة قواعد حجب الإعلانات المعتادة، لكنها تتلقى أيضًا حقلًا خاصًا يسمى scriptletsRules — وهو الحقل القادر على حمل ودفع كود JavaScript قابل للتنفيذ على أي صفحة ويب.
3. صلاحيات واسعة تتجاوز YouTube
المشكلة الأعمق تكمن في كيفية طلب الإضافة للصلاحيات. بدلًا من تقييد وصولها على روابط YouTube فحسب، طلبت:
"permissions": ["all_urls"]أي أنها تملك صلاحية القراءة والتعديل على كل موقع تزوره، وليس YouTube وحده. والأسوأ أن الفحص الداخلي للكود يتحقق فقط من وجود نص "youtube.com" كسلسلة نصية في الرابط، مما يعني أن الإضافة يمكنها الوصول إلى صفحات كالأمثلة التالية:
www.facebook.com/page?ref=youtube.com
bank.example.com/search?q=youtube.com
نعم، صفحة البنك الخاصة بك قد تكون ضمن نطاق وصول هذه الإضافة!
تاريخ مقلق: ليست المرة الأولى
تغيير الملكية عام 2018
منذ انتقلت ملكية الإضافة عام 2018، شهدت تحولات جوهرية في قاعدة الكود. في مرحلة من مراحل تطورها، كانت تُشحن مع Unistream SDK — وهو كيت تطوير برمجي لحقن الإعلانات في الصفحات — قبل أن يُزال هذا المكوّن في يونيو 2024.
إضافات شقيقة أُزيلت بسبب البرمجيات الخبيثة
الإضافة ليست معزولة. باحثو Island يربطونها بمنظومة من الإضافات التي أزالها Google من متجر Chrome بسبب البرمجيات الخبيثة:
| الإضافة | المعرّف |
|---|---|
| Adblock for Chrome | onomjaelhagjjojbkcafidnepbfkpnee |
| Adblock for You | ogcaehilgakehloljjmajoempaflmdci |
| AdBlock Suite | gekoepiplklhniacchbbgbhilidiojmb |
ثلاث إضافات شقيقة تحت نفس المنظومة، أُزيلت بسبب البرمجيات الخبيثة. أما الرابعة (Adblock for YouTube) فلا تزال موجودة في المتجر.
تسمية “BadBlocker”
أطلق باحثو Island على هذا النمط اسم “BadBlocker” — في إشارة إلى النمط الأشمل من الإضافات التي تبدو شرعية لكنها تحمل في باطنها قدرات يمكن توظيفها في أي وقت.
الخطر الفعلي: ماذا يمكن أن يحدث؟
لا يوجد حتى الآن دليل فعلي على توزيع حمولة خبيثة فعلية على المستخدمين. لكن هذا لا يعني أن الخطر غير موجود. إليك ما يمكن أن تفعله هذه القدرة إذا فُعِّلت:
سرقة بيانات الاعتماد (Credential Theft)
- تزور موقع بنكك أو بريدك الإلكتروني؛
- الإضافة تحقن كودًا يلتقط اسم المستخدم وكلمة المرور لحظة إدخالهما؛
- البيانات تُرسل إلى خادم خارجي. أنت لا تعلم بشيء.
هجمات الـ Session Hijacking
- أنت مُسجّل دخول في حساب Google أو حساب العمل؛
- الكود الخبيث يقرأ ملفات تعريف الارتباط (Cookies) لجلسة العمل؛
- يُحوّلها إلى المُهاجم الذي يتمكن من الدخول إلى حسابك دون كلمة مرور.
حقن محتوى تصيّدي (Phishing Injection)
- تزور موقعًا موثوقًا؛
- الإضافة تُعدّل الصفحة بشكل غير مرئي وتضيف نماذج مزيفة لجمع بياناتك.
التجسس على النشاط (Behavioral Tracking)
- كل رابط تزوره، وكل ما تكتبه في حقول البحث؛
- تقوم الإضافة برصده وإرساله دون أي صوت أو صورة.
موقف الشركة المطوّرة
Mathias Rochus، مؤسس شركة AdBlock Ltd. المالكة للإضافة، أكد لموقع Heise Online أنه “لم يجرِ أي استخدام خبيث لهذه الميزة قط” وأنه لن يحدث. وقد أصدرت الشركة نسخة محدّثة من الإضافة في أعقاب الكشف.
غير أن الباحثين يُشيرون إلى أن غياب الأدلة على الضرر الفعلي لا يُلغي وجود البنية التحتية القادرة على إلحاق هذا الضرر. وبالنظر إلى التاريخ المشبوه للإضافات المرتبطة، فإن المخاطرة غير محسوبة.
لماذا شارة “Featured” من Google ليست ضمانًا؟
هذه النقطة بالغة الأهمية ويجب فهمها جيدًا. شارة Featured على متجر Chrome تعني أن Google راجعت الإضافة وفق معايير معينة من حيث وضوح الوصف والوظائف الأساسية. لكنها لا تُعادل مراجعة أمنية شاملة لكل سطر كود.
الأخطر من ذلك أن نموذج الإضافات في Chrome يسمح بتحديث التكوين الخارجي دون أن يمر هذا التحديث بأي مراجعة من المتجر. هذه فجوة هيكلية في نموذج الثقة بأكمله.
الخلاصة: شارة Featured تُعني أن الإضافة اجتازت الاختبار في وقت معين. لا تُعني أنها آمنة إلى الأبد.
إجراءات عملية: ماذا تفعل الآن؟
الخطوة 1 — التحقق من وجود الإضافة
افتح متصفح Chrome وانتقل إلى:
chrome://extensions/ابحث عن أي إضافة تحمل اسم “Adblock for YouTube” أو تحمل المعرّف:
cmedhionkhpnakcndndgjdbohmhepckkالخطوة 2 — الإزالة الفورية
إذا وجدتها، انقر على “إزالة” دون تردد.
الخطوة 3 — فحص الإضافات المرتبطة
تحقق أيضًا من عدم وجود هذه الإضافات:
onomjaelhagjjojbkcafidnepbfkpnee  →  Adblock for Chrome
ogcaehilgakehloljjmajoempaflmdci  →  Adblock for You
gekoepiplklhniacchbbgbhilidiojmb  →  AdBlock Suite
الخطوة 4 — فحص الإضافات المشبوهة عمومًا
استخدم أداة CRXplorer للفحص العام لإضافاتك:
https://crxplorer.comالخطوة 5 — اعتمد بديلًا موثوقًا
للحجب الفعلي للإعلانات بشكل آمن، الخيارات الموثوقة وفق المجتمع الأمني هي:
| الإضافة | المزايا | الترخيص |
|---|---|---|
| uBlock Origin | مفتوح المصدر بالكامل، خفيف جدًا، تاريخ شفاف | مجاني |
| AdGuard | خيارات متقدمة، فلترة على مستوى النظام | مجاني/مدفوع |
ملاحظة للمطورين وفرق IT: بالنسبة لبيئات الشركات، يُنصح بمراجعة سياسات GPO/MDM الخاصة بكم لتقييد تثبيت الإضافات على الأجهزة المؤسسية وتحديد قائمة بيضاء من الإضافات المُعتمدة.
للمديرين التقنيين وفرق الأمن المؤسسي
إذا كنت تدير بيئة مؤسسية، فإن هذا الحادث يُعيد تسليط الضوء على نقاط هشاشة هيكلية تستوجب معالجة:
1. إضافات المتصفح كسطح هجوم مُهمَل
في كثير من المؤسسات، تُركّز فرق الأمن على جدران الحماية والخوادم وأنظمة نقاط النهاية، بينما تبقى إضافات المتصفح خارج نطاق المراقبة. هذا الحادث يُثبت أن إضافة بسيطة تملك صلاحية all_urls تُعادل في خطورتها برنامجًا خبيثًا كاملًا مثبتًا على الجهاز.
2. نموذج التحديث الصامت
الخطر الأكبر ليس في الكود الموجود داخل الإضافة وقت التثبيت، بل في قدرة الخادم على دفع تعليمات جديدة في أي وقت دون مراجعة. هذا يعني أن إضافة آمنة اليوم قد تتحول إلى أداة تجسس غدًا بتغيير سطر واحد في ملف التكوين على الخادم.
3. مؤشرات الاختراق (IOC) للرصد
للفرق التي تعمل على نظام الكشف والمراقبة، ابحثوا عن الاتصال بالنطاق:
api.adblock-for-youtube.comوراقبوا أي طلبات HTTP من إضافات Chrome إلى نطاقات خارجية غير معروفة بشكل دوري.
الدرس الأشمل: اقتصاد ثقة الإضافات
هذه الحادثة تُذكّرنا بنمط يتكرر في عالم أمن المعلومات: الثقة الممنوحة يمكن بيعها وتحويلها.
حين تغيّرت ملكية الإضافة عام 2018، انتقلت معها ثقة ملايين المستخدمين إلى مالك جديد. المستخدمون لم يعرفوا بذلك. لم يعد لديهم أي صلة بالأشخاص الذين يكتبون الكود الذي يعمل على أجهزتهم. شارة Featured والتقييمات العالية أصبحت غطاءً لمنظومة مختلفة تمامًا عما كانت عليه في البداية.
هذا بالضبط ما حدث مع Cambridge Analytica — بناء بنية تحتية للاستخراج داخل أدوات موثوقة، ثم انتظار اللحظة المناسبة.
الخلاصة:
Adblock for YouTube ليست بالضرورة برنامجًا خبيثًا نشطًا الآن. لكنها تُمثّل ما يمكن تسميته بـ**”التهديد الكامن”**: سلاح موضوع في مكان موثوق، ينتظر فقط إشارة التشغيل.
توصيات إليفانتي للمستخدمين:
- احذف الإضافة فورًا إذا كانت مثبتة لديك.
- راجع جميع إضافاتك وتخلّص من أي إضافة لا تعرف مطوّرها أو لا تستخدمها بانتظام.
- لا تعتمد على الشارات والتقييمات كمعيار وحيد للأمان.
- استخدم uBlock Origin (على Firefox بشكل خاص) كبديل موثوق ومجتمعي مفتوح المصدر.
- للبيئات المؤسسية: حدّد قوائم بيضاء للإضافات المسموح بها وراقب الاتصالات الخارجية.
هل لديك تساؤلات حول أمن البنية التحتية لديك؟ فريق إليفانتي متاح لمساعدتك في تقييم وتحصين بيئتك الرقمية. اتصل بنا لا تتردد